
10 ตุลาคม 2026
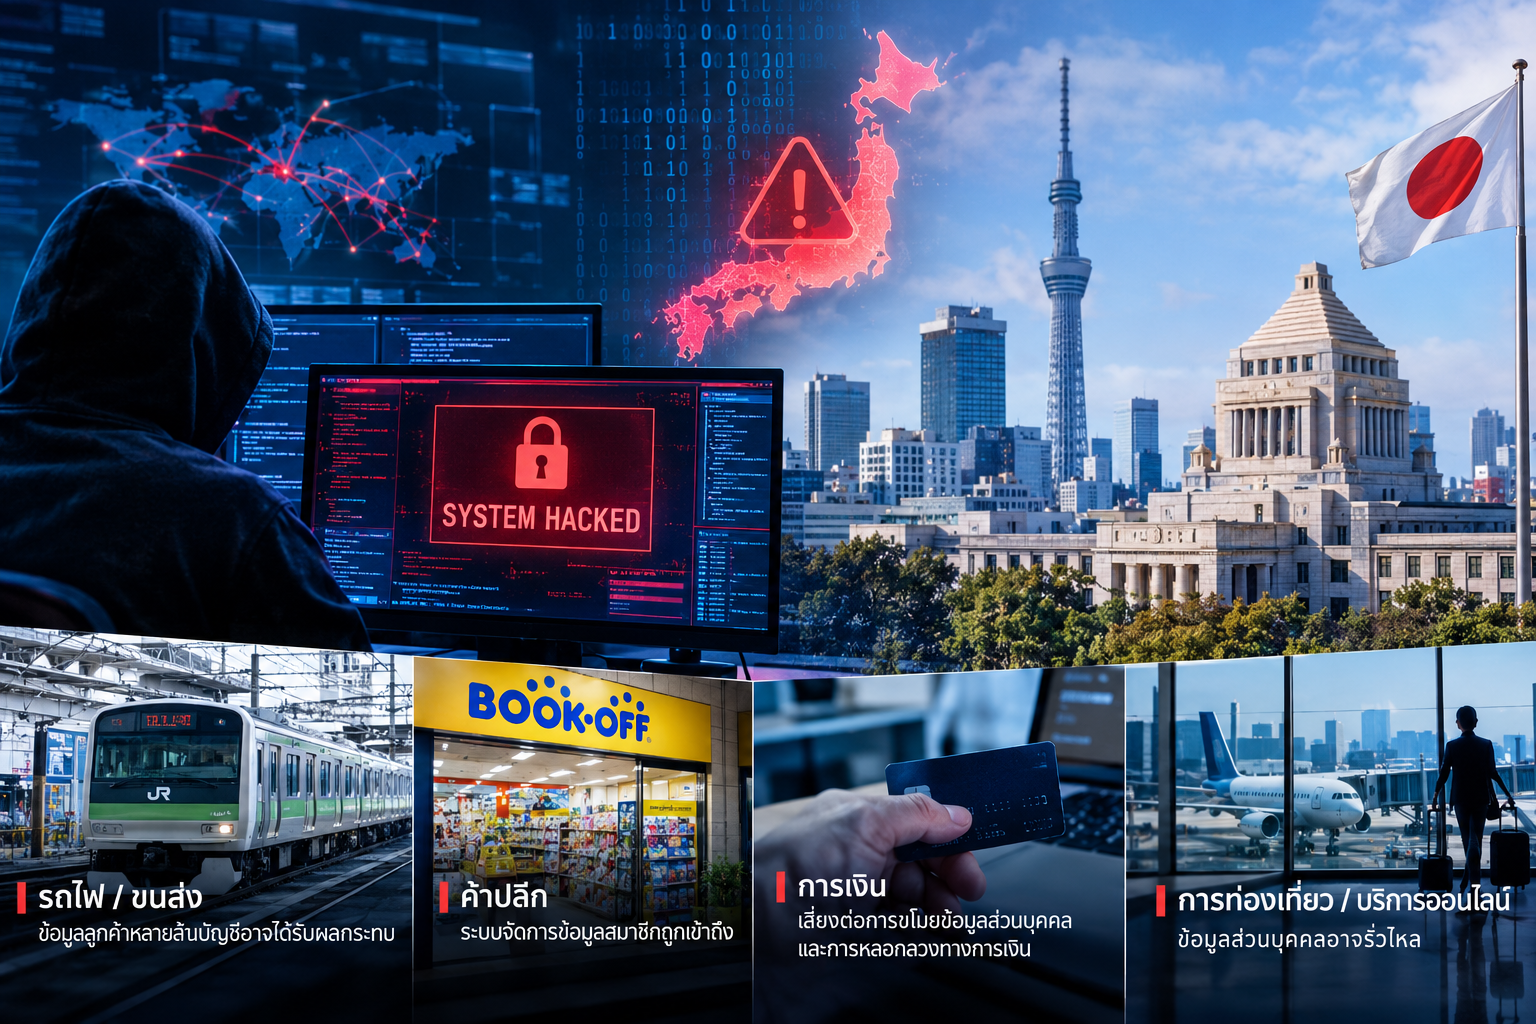
ญี่ปุ่นกำลังเผชิญสถานการณ์การโจมตีทางไซเบอร์ที่เพิ่มขึ้นอย่างต่อเนื่อง หลังบริษัทหลายแห่งในอุตสาหกรรมรถยนต์ การขนส่ง ค้าปลีก การเงิน และบริการออนไลน์ รายงานเหตุการณ์เข้าถึงข้อมูลโดยไม่ได้รับอนุญาต ซึ่งอาจส่งผลกระทบต่อข้อมูลลูกค้าหลายล้านบัญชี
เมื่อวันที่ 9 ตุลาคมที่ผ่านมา รัฐบาลญี่ปุ่นได้ยกระดับการแจ้งเตือนภัยและสั่งการให้หน่วยงานที่เกี่ยวข้องเผยแพร่แนวทางรักษาความปลอดภัยไปยังหน่วยงานท้องถิ่นและภาคเอกชน โดยเน้นการอัปเดตระบบรักษาความปลอดภัย การใช้รหัสผ่านที่รัดกุม และการตรวจสอบความปลอดภัยของระบบที่เชื่อมต่อกับคู่ค้าทางธุรกิจ
ข้อมูลจาก Associated Press ระบุว่า ญี่ปุ่นพบกรณีการโจมตีทางไซเบอร์มากกว่า 500 กรณีในปี 2026 ตามผลการศึกษาที่เผยแพร่ในสัปดาห์นี้ ซึ่งสูงกว่าจำนวน 473 กรณีในปี 2023 และ 503 กรณีในปี 2024
บริษัทหลายแห่งได้รับผลกระทบ
รายงานจาก Jiji Press และ Nippon.com เมื่อวันที่ 9 ตุลาคม เปิดเผยกรณีข้อมูลลูกค้าที่อาจได้รับผลกระทบจากการโจมตี ได้แก่
- JR East: บริษัทผู้ให้บริการรถไฟญี่ปุ่นระบุว่า บัญชีลูกค้าประมาณ 6.09 ล้านบัญชีอาจได้รับผลกระทบจากเหตุโจมตีด้วยแรนซัมแวร์ที่เกี่ยวข้องกับ IDC Frontier ซึ่งเป็นบริษัทในเครือ SoftBank
- Bookoff: ผู้ประกอบธุรกิจค้าสินค้ามือสองรายงานว่า ระบบจัดการข้อมูลสมาชิกของบริษัทในเครือถูกเข้าถึงโดยไม่ได้รับอนุญาต ซึ่งอาจกระทบลูกค้าสูงสุดประมาณ 6.43 ล้านราย
- Daiichikosho: ผู้ดำเนินธุรกิจร้านคาราโอเกะ Big Echo เปิดเผยว่าข้อมูลส่วนบุคคลของลูกค้าประมาณ 8.72 ล้านรายอาจได้รับผลกระทบจากระบบของผู้รับจ้างภายนอก
- Skyticket: ผู้ให้บริการจองการเดินทางออนไลน์รายงานเหตุโจมตีเซิร์ฟเวอร์และระบบจัดการธุรกิจ ซึ่งอาจเกี่ยวข้องกับข้อมูลส่วนบุคคลประมาณ 14.64 ล้านชุด
ตัวเลขเหล่านี้เป็นจำนวนบัญชีหรือชุดข้อมูลที่อาจได้รับผลกระทบตามรายงานของแต่ละบริษัท ไม่ได้หมายความว่าข้อมูลทั้งหมดถูกขโมยไปแล้วอย่างยืนยันได้ และไม่ควรนำมารวมเป็นจำนวนผู้เสียหายที่ไม่ซ้ำกันโดยตรง
ผลกระทบต่อประชาชนมีอะไรบ้าง?
1. เสี่ยงถูกขโมยตัวตน
ข้อมูลที่อาจรั่วไหลประกอบด้วยชื่อ ข้อมูลติดต่อ หมายเลขบัตรเครดิต และข้อมูลจากเอกสารระบุตัวตน เช่น หนังสือเดินทางหรือใบขับขี่ ข้อมูลเหล่านี้อาจถูกนำไปใช้แอบอ้างตัวตนหรือพยายามเปิดบัญชีและสมัครบริการในชื่อผู้อื่น
2. เสี่ยงต่อการหลอกลวงทางโทรศัพท์และอีเมล
ผู้ไม่หวังดีอาจใช้ข้อมูลที่มีอยู่สร้างข้อความหลอกลวงให้ดูน่าเชื่อถือ เช่น แอบอ้างเป็นบริษัทที่เกิดเหตุข้อมูลรั่วไหล เพื่อหลอกให้ผู้ใช้เปิดเผยรหัสผ่านหรือข้อมูลบัตรเครดิตเพิ่มเติม
3. กระทบความเชื่อมั่นต่อบริการดิจิทัล
เมื่อผู้บริโภคไม่มั่นใจว่าข้อมูลของตนได้รับการปกป้องหรือไม่ บริษัทต่าง ๆ อาจต้องเพิ่มค่าใช้จ่ายในการตรวจสอบระบบ แจ้งลูกค้า แก้ไขช่องโหว่ และฟื้นฟูความเชื่อมั่น
4. อาจมีมาตรการตรวจสอบตัวตนที่เข้มงวดขึ้น
Financial Times รายงานว่าหน่วยงานกำกับดูแลด้านการเงินของญี่ปุ่นได้แนะนำให้ธนาคารหยุดรับใบขับขี่เป็นหลักฐานยืนยันตัวตนในบางกระบวนการ และหันไปใช้เอกสารที่มีชิป เช่น หนังสือเดินทางหรือบัตร My Number แทน ทั้งนี้ รายละเอียดการดำเนินการขึ้นอยู่กับข้อกำหนดของแต่ละบริการ
เหตุใดการโจมตีจึงสร้างความเสียหายได้มาก?
หนึ่งในปัญหาสำคัญคือระบบที่เก็บข้อมูลลูกค้าจำนวนมากอาจเชื่อมต่อกับผู้ให้บริการภายนอก ระบบบริหารจัดการภายใน หรือแพลตฟอร์มออนไลน์ หากระบบส่วนใดส่วนหนึ่งถูกเจาะ ผู้โจมตีอาจเข้าถึงข้อมูลที่ไม่ได้อยู่ในระบบหลักของบริษัทโดยตรงได้
หน่วยงานด้านความปลอดภัยไซเบอร์ของญี่ปุ่นจึงเตือนให้องค์กรตรวจสอบทั้งระบบที่เปิดให้บริการแก่ผู้ใช้และระบบภายในที่ใช้จัดการข้อมูล รวมถึงอุดช่องโหว่และปรับปรุงมาตรการควบคุมสิทธิ์การเข้าถึง
แนวทางป้องกันสำหรับผู้ใช้ทั่วไป
ประชาชนควรเปลี่ยนรหัสผ่านทันทีหากได้รับแจ้งว่าบัญชีของตนอาจได้รับผลกระทบ โดยเฉพาะบัญชีที่ใช้รหัสผ่านซ้ำกัน พร้อมเปิดการยืนยันตัวตนหลายขั้นตอนเมื่อมีให้บริการ
นอกจากนี้ ควรตรวจสอบรายการธุรกรรมทางการเงิน ระวังอีเมลหรือข้อความที่อ้างว่าเป็นบริษัทผู้ให้บริการ และหลีกเลี่ยงการกดลิงก์เพื่อกรอกข้อมูลส่วนตัว หากสงสัยว่าข้อมูลรั่วไหล ควรติดต่อบริษัทผ่านเว็บไซต์หรือช่องทางทางการโดยตรง
สรุป
เหตุการณ์ครั้งนี้สะท้อนให้เห็นว่าการโจมตีทางไซเบอร์ไม่ได้ส่งผลเฉพาะกับระบบคอมพิวเตอร์ขององค์กร แต่สามารถลุกลามไปถึงข้อมูลประจำตัว ความปลอดภัยทางการเงิน และความเชื่อมั่นของผู้บริโภคได้
สิ่งที่ต้องติดตามต่อจากนี้คือผลการสอบสวนของแต่ละบริษัท ขอบเขตข้อมูลที่ได้รับผลกระทบจริง และมาตรการชดเชยหรือป้องกันความเสียหายเพิ่มเติมจากภาครัฐและภาคเอกชน
แหล่งข่าว: Associated Press, Financial Times และ Nippon.com/Jiji Press รายงานวันที่ 9–10 ตุลาคม 2026