
เปิดเบื้องหลังกลโกงไซเบอร์ที่อาจเกิดขึ้นได้ในห้องพักโรงแรมทั่วไป หลังสื่อท้องถิ่นญี่ปุ่นรายงานว่า ตำรวจจับกุมคู่รักชาวจีนวัยประมาณ 30 ปี ในเมืองโกเบ จากข้อกล่าวหาที่เกี่ยวข้องกับการใช้เครือข่ายอินเทอร์เน็ตของโรงแรมเป็นส่วนหนึ่งของปฏิบัติการส่งอีเมลหลอกลวงจำนวนมหาศาล โดยมีรายงานว่าจำนวนอีเมลอาจสูงถึง 480,000 ฉบับ คดีนี้กำลังทำให้เกิดคำถามสำคัญว่า อาชญากรไซเบอร์สามารถอาศัยเครือข่าย Wi-Fi สาธารณะเพื่อปกปิดร่องรอยได้อย่างไร และผู้ใช้ทั่วไปจะป้องกันตัวเองจากกลโกงลักษณะนี้ได้อย่างไร
เปิดกลโกง 3 ขั้นตอน: จาก Wi-Fi โรงแรม สู่เหยื่อบัตรเครดิต
1. ใช้เครือข่ายโรงแรมเป็นจุดเชื่อมต่อ
ตามข้อมูลที่มีการรายงาน ผู้ต้องสงสัยถูกกล่าวหาว่าเข้าพักในโรงแรมและเชื่อมต่อคอมพิวเตอร์เข้ากับ Wi-Fi ของสถานที่ ก่อนมีการติดตั้งหรือซ่อนอุปกรณ์ที่เกี่ยวข้องกับการควบคุมคอมพิวเตอร์จากระยะไกล
ประเด็นสำคัญคือ การใช้อินเทอร์เน็ตของโรงแรมไม่ได้ทำให้ผู้ใช้กลายเป็นผู้กระทำผิดโดยอัตโนมัติ แต่เครือข่ายที่มีผู้ใช้งานจำนวนมากอาจถูกผู้ก่อเหตุฉวยโอกาสใช้เป็นช่องทางเชื่อมต่อ หากระบบตรวจสอบและควบคุมการใช้งานไม่รัดกุมเพียงพอ
2. ส่งอีเมลฟิชชิ่งจำนวนมหาศาล
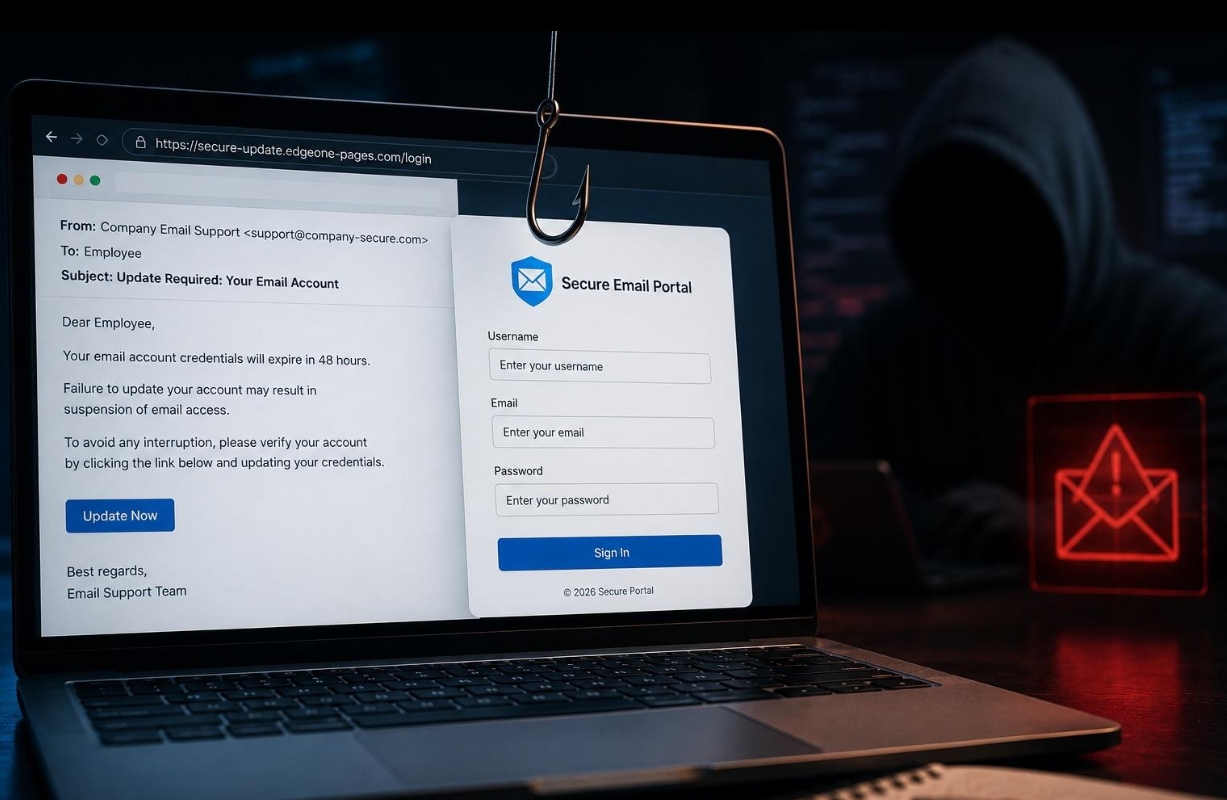
ฟิชชิ่ง (Phishing) คือการปลอมแปลงอีเมลหรือข้อความให้ดูเหมือนมาจากองค์กรที่น่าเชื่อถือ เช่น ธนาคาร บริษัทขนส่ง หรือร้านค้าออนไลน์ เพื่อหลอกให้ผู้รับกดลิงก์และเปิดเผยข้อมูลสำคัญ
ในคดีที่มีการรายงาน อีเมลจำนวนมากถูกกล่าวหาว่าเชื่อมโยงไปยังเว็บไซต์ปลอมที่มุ่งขโมยข้อมูลบัตรเครดิต การส่งข้อความเป็นจำนวนมากช่วยเพิ่มโอกาสที่จะมีผู้หลงเชื่อ แม้ผู้รับส่วนใหญ่จะไม่ตอบสนองก็ตาม
อย่างไรก็ตาม จำนวน 480,000 ฉบับเป็นตัวเลขที่มีรายงานเกี่ยวกับคดี ไม่ควรตีความว่าเป็นจำนวนเหยื่อหรือจำนวนธุรกรรมที่ประสบความสำเร็จทั้งหมด
3. นำข้อมูลที่ได้ไปใช้ต่อ
ข้อมูลบัตรเครดิตที่ถูกขโมยอาจถูกนำไปใช้ซื้อสินค้าออนไลน์ หรือส่งต่อให้บุคคลอื่นในเครือข่ายอาชญากรรมไซเบอร์ โดยข้อมูลการสอบสวนตามรายงานระบุว่า ฝ่ายหญิงถูกกล่าวหาว่านำข้อมูลบัตรเครดิตที่ได้มาไปใช้ซื้อสินค้าออนไลน์ด้วย ทั้งนี้ ข้อกล่าวหาและความรับผิดทางอาญาต้องพิจารณาตามกระบวนการยุติธรรม
แล้วคนร้ายซ่อนตัวอย่างไร?
หัวใจของคดีลักษณะนี้ไม่ใช่เพียงการส่งอีเมลจำนวนมาก แต่เป็นการทำให้การตรวจสอบย้อนกลับไปยังผู้ควบคุมการกระทำทำได้ยากขึ้น
- อาศัยเครือข่ายของบุคคลอื่น: การเชื่อมต่อผ่าน Wi-Fi ของโรงแรมทำให้กิจกรรมออนไลน์ปรากฏผ่านเครือข่ายของสถานที่นั้น แต่ไม่ได้หมายความว่าจะไม่สามารถสืบย้อนกลับได้
- ควบคุมคอมพิวเตอร์จากระยะไกล: หากอุปกรณ์ถูกตั้งค่าให้บุคคลอื่นเข้าควบคุม ผู้ที่อยู่เบื้องหลังอาจไม่จำเป็นต้องอยู่หน้าเครื่องตลอดเวลา
- ใช้ตัวกลางหลายชั้น: ในอาชญากรรมไซเบอร์บางรูปแบบ ผู้ก่อเหตุอาจอาศัยอุปกรณ์ที่ถูกยึดครองหรือบัญชีที่ถูกเจาะเพื่อแยกตัวผู้ควบคุมออกจากกิจกรรมที่เกิดขึ้น
- กระจายความรับผิดชอบ: ผู้จัดหาอุปกรณ์ ผู้ควบคุมระบบ ผู้ส่งอีเมล และผู้ใช้ข้อมูลที่ขโมยมา อาจเป็นคนละบุคคลกัน ทำให้การสอบสวนต้องรวบรวมหลักฐานจากหลายส่วน
รายละเอียดข้างต้นเป็นรูปแบบที่พบได้ในอาชญากรรมไซเบอร์ทั่วไป ไม่ใช่การยืนยันว่าทุกวิธีถูกใช้ในคดีโกเบนี้โดยเฉพาะ
เตือนภัย! วิธีสังเกตอีเมลหลอกขโมยบัตรเครดิต
อาชญากรไม่จำเป็นต้องเจาะระบบธนาคารโดยตรงเสมอไป บางครั้งเพียงทำให้เหยื่อกรอกข้อมูลลงในเว็บไซต์ปลอมก็เพียงพอแล้ว สังเกตสัญญาณอันตรายต่อไปนี้
ลิงก์ที่ไม่ตรงกับเว็บไซต์จริง: ชื่อผู้ส่งอาจดูน่าเชื่อถือ แต่เมื่อพิจารณาที่อยู่เว็บไซต์อย่างละเอียด กลับเป็นโดเมนที่ไม่เกี่ยวข้องหรือสะกดคล้ายของจริง
ข้อความเร่งด่วนผิดปกติ: เช่น อ้างว่าบัญชีจะถูกระงับทันที ต้องยืนยันบัตรเครดิตภายในไม่กี่นาที หรือมีพัสดุติดค้างและต้องจ่ายเงินเพิ่ม
ขอข้อมูลเกินความจำเป็น: โดยเฉพาะหมายเลขบัตร วันหมดอายุ รหัส CVV รหัสผ่าน หรือรหัส OTP ผ่านลิงก์ที่ส่งมากับอีเมล
ไฟล์แนบที่ไม่คาดคิด: ไฟล์หรือเอกสารที่อ้างว่าเป็นใบแจ้งหนี้ รายการสั่งซื้อ หรือเอกสารยืนยันตัวตน อาจเป็นช่องทางแพร่กระจายมัลแวร์ได้
ข้อควรจำ: HTTPS หรือสัญลักษณ์รูปแม่กุญแจไม่ได้รับประกันว่าเว็บไซต์เป็นของจริง เพราะเว็บไซต์หลอกลวงก็สามารถใช้ HTTPS ได้เช่นกัน
นักท่องเที่ยวพักโรงแรม ต้องระวังอะไรบ้าง?
- ตรวจดูอุปกรณ์ที่ไม่คุ้นเคยอย่างสมเหตุสมผล หากพบอุปกรณ์อิเล็กทรอนิกส์ที่ไม่ทราบที่มา สายเชื่อมต่อผิดปกติ หรืออุปกรณ์ที่ไม่สอดคล้องกับการใช้งานของห้อง ให้แจ้งพนักงานโรงแรมแทนการแกะหรือรื้ออุปกรณ์เอง
- ใช้ Wi-Fi อย่างระมัดระวัง ตรวจสอบชื่อเครือข่ายกับพนักงานโรงแรม หลีกเลี่ยงเครือข่ายที่มีชื่อคล้ายกันหลายเครือข่าย และอัปเดตระบบปฏิบัติการกับซอฟต์แวร์รักษาความปลอดภัยให้เป็นปัจจุบัน
- อย่าทำธุรกรรมผ่านลิงก์ที่ได้รับโดยไม่ตรวจสอบ หากต้องเข้าสู่ระบบธนาคารหรือชำระเงิน ให้เปิดแอปทางการหรือพิมพ์ที่อยู่เว็บไซต์ที่รู้จักด้วยตนเอง
- เปิดการแจ้งเตือนธุรกรรมบัตรเครดิต เพื่อให้ทราบความเคลื่อนไหวที่ไม่คุ้นเคยโดยเร็ว
- แยกบัญชีผู้ใช้งานและอุปกรณ์ให้เหมาะสม ไม่เปิดเผยรหัสผ่าน ไม่อนุญาตให้บุคคลอื่นเข้าควบคุมคอมพิวเตอร์ และไม่ติดตั้งโปรแกรมจากแหล่งที่ไม่น่าเชื่อถือ
หากเผลอกดลิงก์หรือกรอกข้อมูลไปแล้ว ต้องทำอย่างไร?
- ติดต่อธนาคารหรือผู้ออกบัตรผ่านช่องทางทางการทันที เพื่อขอระงับบัตรหรือตรวจสอบธุรกรรมตามความเหมาะสม
- เปลี่ยนรหัสผ่านจากอุปกรณ์ที่เชื่อถือได้ หากกรอกรหัสผ่านลงในเว็บไซต์ที่สงสัยว่าเป็นเว็บปลอม
- หากเปิดเผยรหัสผ่านที่ใช้ซ้ำในหลายบริการ ให้เปลี่ยนรหัสผ่านของบัญชีอื่นที่เกี่ยวข้องด้วย
- หากติดตั้งโปรแกรมหรืออนุญาตให้ควบคุมเครื่องจากระยะไกล ให้ตัดการเชื่อมต่อเครือข่ายเมื่อสงสัยว่ามีการควบคุมโดยไม่ได้รับอนุญาต และขอความช่วยเหลือจากผู้เชี่ยวชาญด้านความปลอดภัย
- เก็บหลักฐาน เช่น อีเมล ที่อยู่เว็บไซต์ ภาพหน้าจอ และรายการธุรกรรม เพื่อใช้แจ้งธนาคารและเจ้าหน้าที่
สรุป: Wi-Fi สาธารณะไม่ใช่ต้นเหตุโดยตัวมันเอง แต่ความหละหลวมอาจเปิดช่องให้อาชญากร
คดีที่มีการรายงานในเมืองโกเบสะท้อนให้เห็นว่า การหลอกลวงทางไซเบอร์อาจเชื่อมโยงตั้งแต่โครงสร้างพื้นฐานอินเทอร์เน็ต การควบคุมคอมพิวเตอร์จากระยะไกล ไปจนถึงการขโมยข้อมูลทางการเงิน ผู้ให้บริการเครือข่ายจึงควรมีระบบบันทึกและตรวจสอบการเชื่อมต่อที่เหมาะสม พร้อมมาตรการรักษาความเป็นส่วนตัวของผู้ใช้งาน ขณะที่ประชาชนควรให้ความสำคัญกับการตรวจสอบลิงก์และการปกป้องข้อมูลส่วนบุคคล
สิ่งที่ควรจำให้ขึ้นใจ: ต่อให้อีเมลดูเหมือนมาจากบริษัทที่คุ้นเคย ก็อย่าเพิ่งเชื่อ อย่าเพิ่งกรอกข้อมูล และอย่าใช้ความเร่งด่วนที่ข้อความสร้างขึ้นเป็นเหตุผลในการข้ามขั้นตอนตรวจสอบ