
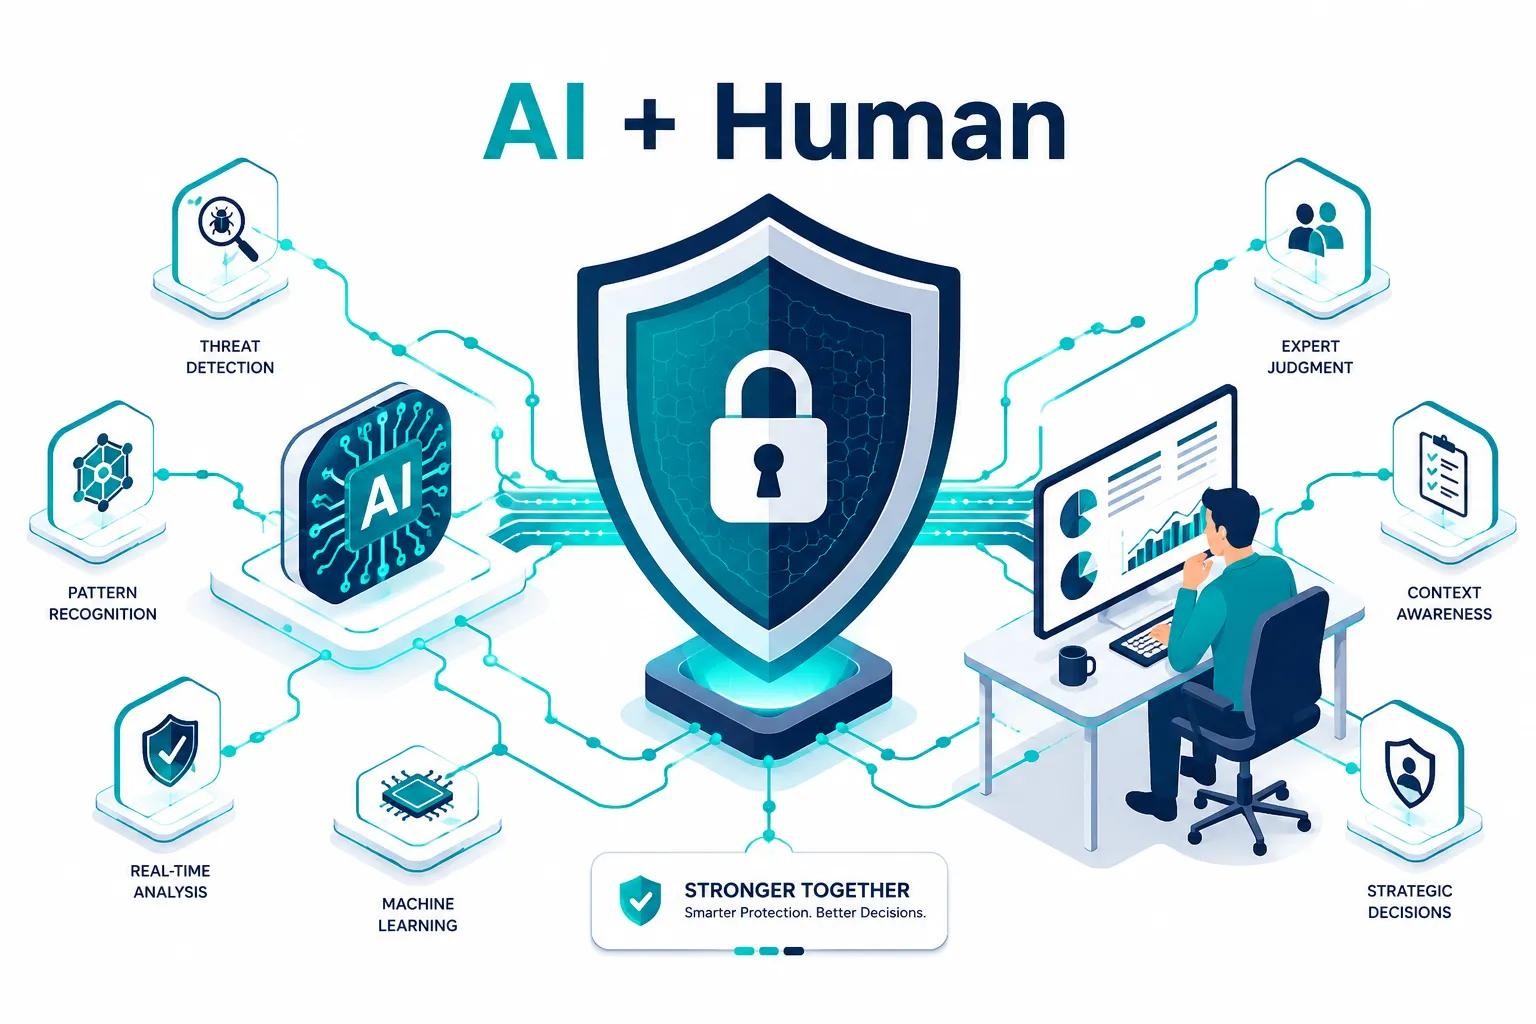
เปิดกรณีจริงจากต่างประเทศ หลังความเสี่ยงจาก AI ขยับจากโลกไซเบอร์สู่ความปลอดภัยในชีวิตมนุษย์ ชี้งานเกี่ยวกับชีวิต สุขภาพ สิทธิ และความปลอดภัย ต้องมีมนุษย์ตรวจสอบและตัดสินใจขั้นสุดท้าย พร้อมแนะองค์กรวางระบบ “Human-in-the-loop” ป้องกันความผิดพลาดของ AI ลุกลามสู่ความเสียหายจริง
ปัญญาประดิษฐ์ หรือ AI กำลังเข้ามามีบทบาทในกระบวนการทำงานของผู้คนและองค์กร ตั้งแต่การค้นหาข้อมูล วิเคราะห์เอกสาร การแพทย์ การเงิน การคมนาคม ไปจนถึงระบบที่เกี่ยวข้องกับความปลอดภัย ขณะที่ความสามารถของ AI เพิ่มขึ้นอย่างรวดเร็ว คำถามสำคัญจึงไม่ใช่เพียงว่า AI ทำอะไรได้บ้าง แต่คือ เมื่อระบบตัดสินใจผิด ใครเป็นผู้ตรวจสอบ และใครต้องรับผิดชอบต่อผลที่เกิดขึ้น
รายงานและแนวทางด้าน AI Safety ในช่วงที่ผ่านมาให้ความสำคัญกับการกำกับดูแล AI ตลอดวงจร ตั้งแต่การออกแบบ การทดสอบ การนำไปใช้งาน ไปจนถึงการติดตามผล โดยเฉพาะระบบที่อาจส่งผลกระทบต่อความปลอดภัยหรือสิทธิของประชาชน
ข้อมูลบ่งชี้ว่า ความเสี่ยงจาก AI ไม่ได้จำกัดอยู่เพียงการโจมตีทางไซเบอร์ แม้ AI สามารถถูกนำไปใช้สร้างข้อความหลอกลวง สื่อปลอม หรือสนับสนุนการโจมตีระบบ แต่ความเสี่ยงอีกด้านเกิดจากการนำผลลัพธ์ของ AI ไปใช้โดยไม่มีมนุษย์ตรวจสอบอย่างเพียงพอ
AI อาจให้ข้อมูลที่ไม่ถูกต้อง ตีความบริบทผิด หรือสร้างคำตอบที่มีลักษณะน่าเชื่อถือทั้งที่ไม่มีหลักฐานรองรับ หากคำตอบดังกล่าวถูกนำไปใช้ในงานที่มีความเสี่ยงสูง ผลกระทบอาจขยายจาก “ข้อมูลผิด” ไปสู่ “ความเสียหายในโลกจริง”
คดีล่าสุดสะท้อนคำถามว่า เมื่อ AI พลาด ใครต้องรับผิดชอบ
ประเด็นดังกล่าวไม่ได้เป็นเพียงเรื่องที่อยู่ในอนาคต ล่าสุดเมื่อวันที่ 21 กันยายน 2569 รัฐบริติชโคลัมเบีย ประเทศแคนาดา ยื่นฟ้อง OpenAI และ Sam Altman ต่อศาลรัฐบาลกลางสหรัฐฯ โดยกล่าวหาว่ามาตรการด้านความปลอดภัยของบริษัทมีส่วนเกี่ยวข้องกับเหตุกราดยิงที่โรงเรียนในเมือง Tumbler Ridge ซึ่งเกิดขึ้นในเดือนกุมภาพันธ์ 2569 และมีผู้เสียชีวิต 9 ราย
ตามข้อกล่าวหาในคดี ผู้ก่อเหตุเคยมีปฏิสัมพันธ์กับ ChatGPT เกี่ยวกับความรุนแรง ก่อนบัญชีจะถูกปิด แต่ต่อมาสามารถสร้างบัญชีใหม่และใช้งานต่อได้ อย่างไรก็ตาม ข้อกล่าวหาดังกล่าวยังอยู่ในกระบวนการทางกฎหมาย และไม่ควรตีความว่าเป็นคำวินิจฉัยของศาลว่า AI เป็นสาเหตุของเหตุการณ์ดังกล่าว ขณะที่ OpenAI ระบุว่าบริษัทมีมาตรการป้องกันอันตรายและให้ความร่วมมือกับเจ้าหน้าที่เมื่อพบภัยคุกคามที่น่าเชื่อถือ
อีกกรณีที่สะท้อนความเสี่ยงของ AI ต่อมนุษย์ คือคดีในสหรัฐฯ ของครอบครัว Sewell Setzer วัย 14 ปี ซึ่งฟ้อง Character.AI และ Google โดยกล่าวหาว่าแชตบอตมีส่วนเกี่ยวข้องกับการเสียชีวิตของเด็กชาย หลังมีการสนทนากับแชตบอตเป็นเวลานาน
ศาลสหรัฐฯ เคยปฏิเสธคำขอให้ยกฟ้องคดีในระยะแรก ก่อนที่ Character.AI และ Google จะตกลงยุติคดีในเดือนมกราคม 2569 โดยเงื่อนไขของข้อตกลงไม่ได้เปิดเผยต่อสาธารณะ
ทั้งสองกรณีไม่ได้หมายความว่า AI เป็นผู้ก่อเหตุโดยตรง แต่สะท้อนคำถามทางกฎหมายและสังคมที่กำลังเกิดขึ้นจริงว่า ผู้พัฒนาและผู้ใช้งานควรออกแบบระบบอย่างไร เมื่อ AI ถูกนำไปใช้ในสถานการณ์ที่อาจมีผลต่อชีวิตและความปลอดภัยของมนุษย์
6 กลุ่มงานที่ไม่ควรปล่อยให้ AI ตัดสินใจเพียงลำพัง
1. การแพทย์และสุขภาพ
AI สามารถช่วยวิเคราะห์ข้อมูลหรือสนับสนุนการคัดกรอง แต่การวินิจฉัย การเลือกแนวทางรักษา และการตัดสินใจที่มีผลต่อผู้ป่วยควรผ่านบุคลากรทางการแพทย์ที่มีคุณสมบัติเหมาะสม
2. การคมนาคมและระบบความปลอดภัย
AI อาจช่วยตรวจจับสิ่งผิดปกติหรือประเมินสถานการณ์ แต่หากความผิดพลาดอาจนำไปสู่อันตราย ต้องมีมนุษย์สามารถตรวจสอบ แทรกแซง หรือหยุดระบบได้
3. การเงินและสินเชื่อ
AI สามารถประมวลผลข้อมูลจำนวนมาก แต่การตัดสินใจที่มีผลต่อสถานะทางการเงินของบุคคลควรมีมนุษย์ตรวจสอบ โดยเฉพาะกรณีที่ข้อมูลไม่ครบหรือผลลัพธ์ผิดปกติ
4. การสรรหาและบริหารบุคลากร
การใช้ AI คัดกรองผู้สมัครหรือประเมินบุคลากรมีความเสี่ยงจากข้อมูลที่ไม่ครบถ้วนหรืออคติในข้อมูลเดิม จึงควรมีมนุษย์ตรวจสอบก่อนตัดสินใจในเรื่องสำคัญ
5. กฎหมายและสิทธิ
AI สามารถช่วยค้นเอกสารและวิเคราะห์ข้อมูลได้ แต่การตัดสินใจที่เกี่ยวข้องกับสิทธิ เสรีภาพ หรือสถานะทางกฎหมายของบุคคลไม่ควรถูกกำหนดโดยระบบอัตโนมัติเพียงอย่างเดียว
6. ความมั่นคงและโครงสร้างพื้นฐานสำคัญ
ระบบพลังงาน น้ำ การสื่อสาร การคมนาคม และโครงสร้างพื้นฐานที่มีผู้ใช้งานจำนวนมาก จำเป็นต้องมีมาตรการป้องกันและกลไกฉุกเฉินที่มนุษย์สามารถเข้าควบคุมได้
“Human-in-the-loop” กลไกสำคัญก่อน AI เคาะคำตอบ
หนึ่งในแนวทางสำคัญคือการให้มนุษย์อยู่ในกระบวนการตัดสินใจ หรือ Human-in-the-loop โดยไม่จำเป็นต้องหมายความว่ามนุษย์ต้องตรวจสอบทุกคำตอบของ AI แต่ต้องกำหนดระดับการควบคุมให้เหมาะสมกับความเสี่ยง
หากเป็นงานทั่วไป เช่น ร่างข้อความ สรุปเอกสาร หรือจัดหมวดหมู่ข้อมูล อาจใช้ระบบอัตโนมัติได้ในระดับหนึ่ง
แต่หากเป็นงานที่เกี่ยวข้องกับ ชีวิต สุขภาพ ความปลอดภัย สิทธิ เสรีภาพ หรือความเสียหายทางเศรษฐกิจในระดับสูง ควรเพิ่มการตรวจสอบโดยมนุษย์ และกำหนดให้มนุษย์เป็นผู้อนุมัติการดำเนินการขั้นสุดท้าย
ป้องกันอย่างไรไม่ให้ AI กลายเป็นความเสี่ยง
องค์กรที่นำ AI มาใช้ควรประเมินความเสี่ยงก่อนนำระบบไปใช้งานจริง พร้อมกำหนดผู้รับผิดชอบที่เป็นมนุษย์อย่างชัดเจน ตรวจสอบคุณภาพและแหล่งที่มาของข้อมูล ทดสอบระบบในสถานการณ์ผิดปกติ และตรวจสอบผลลัพธ์ก่อนนำไปใช้ในงานสำคัญ
นอกจากนี้ ควรมี “จุดหยุด” หรือกลไกแทรกแซง เพื่อให้มนุษย์สามารถปฏิเสธ แก้ไข หรือหยุดการทำงานของ AI ได้เมื่อพบความผิดปกติ รวมถึงเก็บบันทึกการทำงานเพื่อให้สามารถตรวจสอบย้อนหลังได้ว่า AI ใช้ข้อมูลอะไร ใครเป็นผู้ตรวจสอบ และใครเป็นผู้อนุมัติ
สิ่งสำคัญสำหรับผู้ใช้งานคือ อย่าเชื่อคำตอบของ AI เพียงเพราะระบบตอบอย่างมั่นใจ ควรตรวจสอบข้อมูลกับแหล่งที่เชื่อถือได้ และพิจารณาบริบทก่อนนำไปใช้ โดยเฉพาะเรื่องที่มีผลกระทบต่อบุคคลอื่น
ท้ายที่สุด AI อาจช่วยให้มนุษย์ประมวลผลข้อมูลได้เร็วขึ้น ลดภาระงาน และสนับสนุนการตัดสินใจ แต่เมื่อผลลัพธ์อาจกระทบต่อชีวิต สุขภาพ ความปลอดภัย หรือสิทธิของบุคคล หลักสำคัญคือ AI ควรเป็นเครื่องมือช่วยตัดสินใจ ไม่ใช่ผู้รับผิดชอบแทนมนุษย์
เพราะเมื่อ AI ให้คำตอบผิด คำถามสำคัญจึงไม่ใช่เพียงว่า “ระบบผิดพลาดได้อย่างไร” แต่ต้องถามต่อว่า “มีมนุษย์ตรวจสอบก่อนนำคำตอบไปใช้หรือไม่ และใครมีอำนาจหยุดการตัดสินใจเมื่อพบความเสี่ยง”
การพัฒนา AI อย่างรับผิดชอบจึงไม่ได้วัดจากความฉลาดของระบบเพียงอย่างเดียว แต่ต้องวัดจากความสามารถของมนุษย์ในการ ตรวจสอบ แทรกแซง และตัดสินใจขั้นสุดท้าย เมื่อเรื่องนั้นมีเดิมพันสูงเกินกว่าจะปล่อยให้เครื่องเป็นผู้ตัดสินเพียงลำพัง